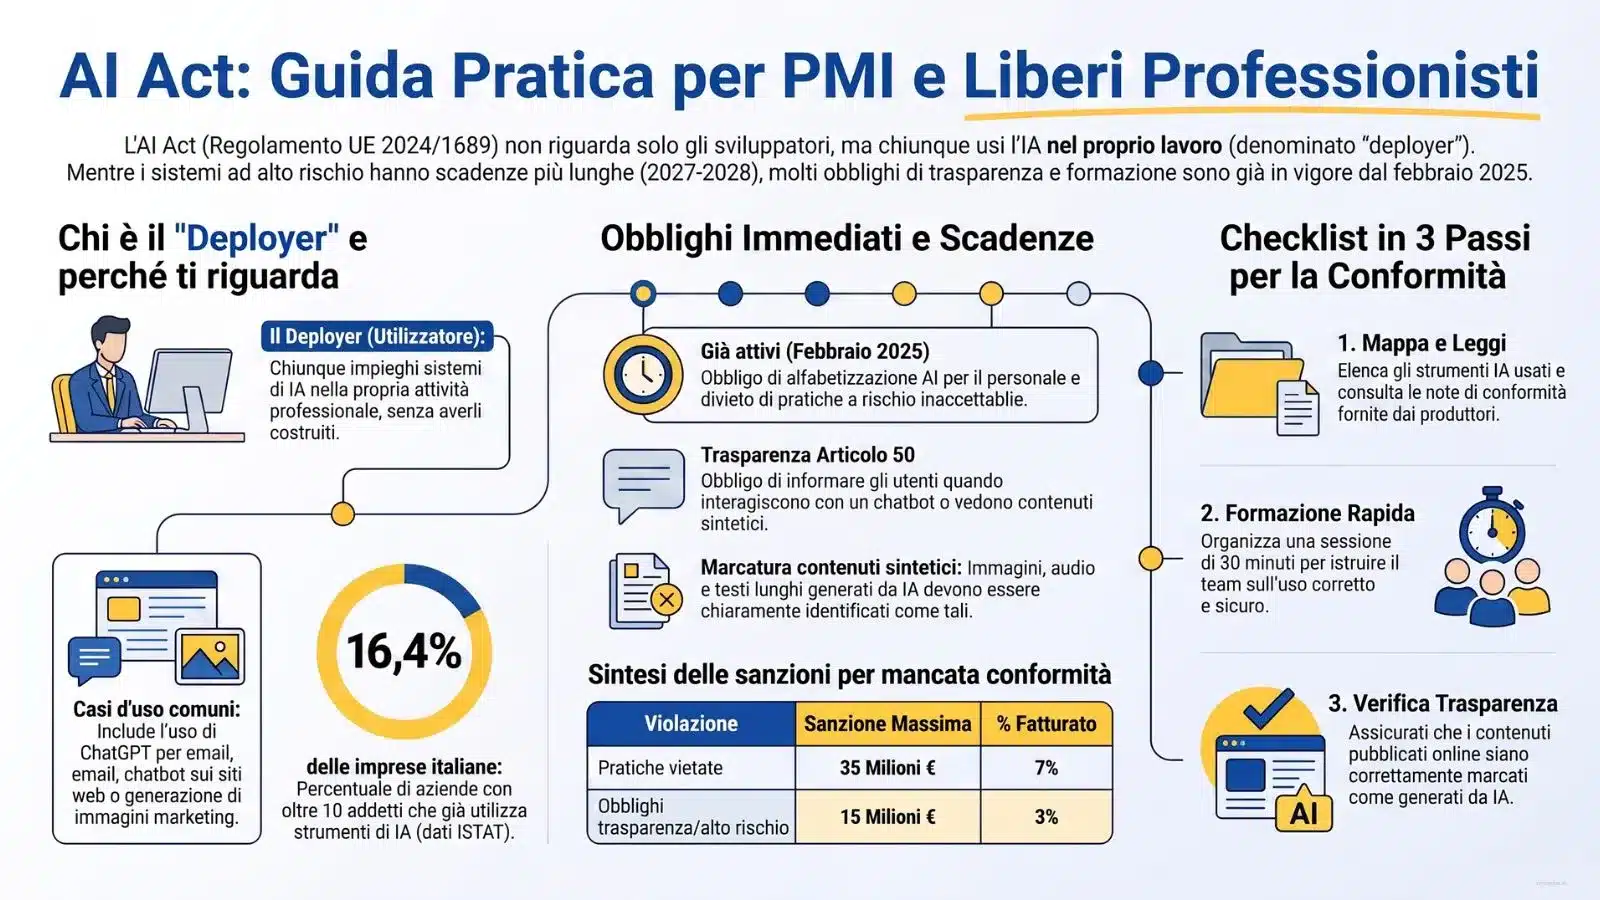
L’AI Act (Regolamento UE 2024/1689) si applica anche a chi usa l’IA nel lavoro, non solo a chi la sviluppa. Alcuni obblighi sono già attivi dal 2025. Quelli sull’alto rischio slittano al 2027 e al 2028 dopo il Digital Omnibus di luglio 2026.
Indice dei contenuti
Un commercialista che usa ChatGPT ogni giorno per velocizzare la scrittura delle email e le bozze dei preventivi.
Il suo gestionale categorizza le fatture in automatico. Sul sito ha un chatbot che risponde alle domande dei clienti.
Se gli chiedi se l’AI Act lo riguarda, risponde quasi sempre “no, io non sviluppo intelligenza artificiale”.
È l’errore più comune tra PMI e liberi professionisti italiani. Il regolamento europeo sull’IA si applica anche a chi la usa nel lavoro, non solo a chi la costruisce.
Secondo i dati ISTAT di dicembre 2025, il 16,4% delle imprese italiane con almeno 10 addetti usa già strumenti di intelligenza artificiale, con una crescita dell’8,2% rispetto all’anno precedente. La maggior parte lo fa senza essersi mai posta la domanda sulla propria conformità.
Questo articolo separa tre piani che quasi tutti i contenuti online mischiano:
- cosa è già obbligatorio oggi;
- cosa arriva nei prossimi anni;
- cosa puoi ignorare senza rischi.
I dati sono aggiornati al Regolamento (UE) 2026/1744, pubblicato il 24 luglio 2026.
Perché l’AI Act riguarda anche chi non sviluppa intelligenza artificiale
L’AI Act, il Regolamento UE 2024/1689, distingue due ruoli principali: il fornitore (provider) e l’utilizzatore (deployer).
Il fornitore sviluppa un sistema di IA e lo immette sul mercato con il proprio nome. L’utilizzatore lo impiega nella propria attività professionale, sotto la propria responsabilità.
Definizione di “Deployer” spiegata semplicemente: chiunque usi un sistema di intelligenza artificiale nel proprio lavoro, senza averlo costruito. È la definizione operativa che conta per il 99% delle PMI italiane.
La quasi totalità di PMI e liberi professionisti italiani rientra in questa categoria. Un avvocato che usa un software di IA per la ricerca giurisprudenziale è deployer. Un negozio che genera immagini prodotto con uno strumento di IA generativa è deployer.
Uno studio di consulenza che usa un assistente virtuale per rispondere ai clienti è deployer. Anche un piccolo hotel della Valtellina che affida al chatbot del sito le prime richieste degli ospiti rientra nella stessa categoria.
Gli obblighi per i deployer sono meno numerosi di quelli per i fornitori, ma esistono e vanno applicare. Non serve sviluppare software per rientrare nel campo di applicazione della norma. Basta usare l’IA nel lavoro, anche solo per scrivere un’email.
Molti liberi professionisti e artigiani hanno iniziato a usare l’IA proprio per farsi trovare online: descrizioni prodotto, risposte automatiche, prime bozze di articoli. È lo stesso pubblico che si scontra ogni giorno con la difficoltà di aumentare la visibilità online senza budget pubblicitari.
Alcuni professionisti si muovono in un territorio ibrido, un piede da fornitore e uno da utilizzatore.
Un consulente che personalizza un chatbot per un cliente e aggiunge istruzioni specifiche può rientrare in parte nel ruolo di fornitore per quella componente. La regola pratica resta semplice: mappa cosa fai davvero con l’IA, non fermarti all’etichetta del ruolo.
C’è anche un effetto indiretto da conoscere. Dall’agosto 2025 sono attivi gli obblighi di trasparenza per i fornitori di modelli di IA generalista, i cosiddetti GPAI (General Purpose AI): OpenAI, Anthropic, Google, Mistral e altri. Questi fornitori devono documentare come funzionano i loro modelli.
Per una PMI l’impatto è indiretto: cambia cosa il fornitore dichiara nelle proprie note di conformità, e cambia di conseguenza la documentazione che il deployer può recuperare per dimostrare la propria posizione in regola.
Cosa è già obbligatorio oggi, non nel 2027
Due obblighi sono attivi dal 2 febbraio 2025 e il rinvio del 2026 non li ha toccati.
- Il primo riguarda i divieti sulle pratiche a rischio inaccettabile, come il social scoring o la manipolazione comportamentale inconsapevole.
- Il secondo riguarda l’alfabetizzazione AI, la formazione minima di chi usa questi strumenti in azienda.
Un secondo blocco di obblighi riguarda poi la trasparenza verso l’utente finale, prevista dall’articolo 50.
Chi mette a disposizione un chatbot deve informare le persone quando il loro interlocutore è un sistema automatico, non una persona reale. Chi genera contenuti sintetici, immagini, audio o testo, deve verificare che vengano marcati come tali.
Questo punto tocca da vicino chi fa marketing. Se generi immagini AI per i social o il catalogo prodotti, verifica che lo strumento applichi la marcatura richiesta. La responsabilità di verificarlo ricade spesso su chi pubblica il contenuto, non solo su chi ha creato lo strumento.
Per i testi lunghi generati con l’IA, oltre le 200 parole circa, la marcatura richiede tecniche dedicate perché un testo semplice non può contenere metadati nascosti come un’immagine. Chi scrive articoli, schede prodotto o descrizioni con l’aiuto dell’IA dovrebbe verificare come il proprio strumento gestisce questo aspetto. Non è un obbligo complesso, ma va conosciuto prima di pubblicare.
Quanto rischi se non ti adegui
Le sanzioni dell’AI Act sono calibrate sulla gravità della violazione, con un impianto simile a quello del GDPR. Per le pratiche vietate, quelle a rischio inaccettabile, si arriva fino a 35 milioni di euro o al 7% del fatturato globale annuo, se superiore.
Per le violazioni degli obblighi sui sistemi ad alto rischio o sulla trasparenza, la sanzione massima scende a 15 milioni di euro o al 3% del fatturato globale.
Per farsi un’idea concreta: un’impresa con 2 milioni di euro di fatturato colpita da una sanzione dell’1,5% si troverebbe a pagare circa 30.000 euro, una cifra ben superiore al costo di un controllo preventivo sugli strumenti usati in azienda.
Per un piccolo studio professionale o un artigiano, il rischio concreto oggi non sono le cifre milionarie riservate ai casi più gravi. Il rischio reale è pubblicare contenuti AI senza la trasparenza richiesta, o usare uno strumento che rientra tra le pratiche vietate senza saperlo. Sono errori evitabili con un controllo di trenta minuti sugli strumenti che usi ogni giorno.
A vigilare sull’applicazione delle sanzioni sono le autorità nazionali competenti, designate da ciascuno Stato membro, insieme a un ufficio europeo dedicato ai modelli di IA generalista. In Italia la designazione definitiva di questi organismi ha richiesto più tempo del previsto, un ritardo che ha contribuito a rendere necessario il rinvio del 2026.
Le sanzioni sono di natura amministrativa, non penale. Questo non le rende meno serie: gli importi restano tra i più alti del panorama normativo europeo, paragonabili solo a quelli previsti dal GDPR per la protezione dei dati personali.
La differenza pratica sta nella procedura: prima della sanzione arrivano quasi sempre richieste di chiarimento e termini per mettersi in regola.
I tre miti più diffusi sull’AI Act
“Non mi riguarda, uso solo strumenti già pronti come ChatGPT o Copilot.” Falso. Usare uno strumento pronto non ti esclude dal ruolo di deployer. Conta l’uso professionale, non lo sviluppo del software.
“Le sanzioni milionarie si applicano a chiunque sbagli qualcosa.” Falso. Le cifre più alte, fino a 35 milioni di euro, riguardano le pratiche vietate, casi gravi ed estremi. Un piccolo studio che dimentica una dicitura di trasparenza rientra in una casistica molto diversa e meno pesante.
“Con il rinvio del 2026 posso aspettare tranquillo fino al 2027.” Parzialmente falso. Il rinvio riguarda solo i sistemi ad alto rischio, una categoria che la maggior parte delle PMI non usa. I divieti e l’alfabetizzazione AI sono obblighi attivi da febbraio 2025, il rinvio non li tocca.
Chiarire questi tre punti evita due errori opposti: ignorare completamente la norma, oppure spaventarsi e rimandare ogni decisione per paura di sbagliare tutto.
Le nuove scadenze dopo il Digital Omnibus – Ai Act di luglio 2026
Il 24 luglio 2026 è stato pubblicato in Gazzetta Ufficiale dell’Unione Europea il Regolamento (UE) 2026/1744, che modifica l’AI Act. Il testo rinvia il termine per i sistemi ad alto rischio, fissato in origine al 2 agosto 2026. L’impianto della norma resta uguale, cambia il calendario.
| Obbligo | Scadenza originaria | Scadenza attuale |
|---|---|---|
| Divieti pratiche vietate + alfabetizzazione AI | 2 febbraio 2025 | Invariata, già attiva |
| Trasparenza sui contenuti generati (art. 50) | 2 agosto 2026 | Invariata per gli obblighi generali |
| Marcatura contenuti sintetici già sul mercato | 2 agosto 2026 | Prorogata al 2 dicembre 2026 |
| Nuovi divieti su contenuti intimi non consensuali e materiale di abuso su minori | – | 2 dicembre 2026 |
| Sistemi ad alto rischio autonomi | 2 agosto 2026 | 2 dicembre 2027 |
| Sistemi ad alto rischio integrati in prodotti | 2 agosto 2027 | 2 agosto 2028 |
I sistemi ad alto rischio riguardano ambiti specifici: selezione del personale, valutazione del credito, infrastrutture critiche, giustizia, istruzione.
Un artigiano o un piccolo studio professionale raramente li utilizza. Le semplificazioni per le PMI, documentazione ridotta e accesso prioritario alle aree di sperimentazione normativa, sono state estese di recente anche alle imprese di media capitalizzazione, quelle sotto i 750 dipendenti e i 150 milioni di fatturato.
Alcuni settori devono invece prestare più attenzione di altri: chi lavora nella selezione del personale, nella valutazione del credito, nella sanità o nell’istruzione ha più probabilità di usare, prima o poi, un sistema classificabile come alto rischio.
Un negozio, uno studio di consulenza generica, un artigiano della Valtellina o un libero professionista che usa l’IA per scrivere e organizzare il proprio lavoro restano quasi sempre fuori da questa categoria.
Il rinvio non significa che il tema sia sparito dall’agenda. I tempi tecnici medi per completare un adeguamento, quando serve, si stimano tra 8 e 14 mesi. Chi rientra davvero tra i casi ad alto rischio ha più tempo, non ha zero lavoro da fare.
Cosa fare concretamente
Non serve una consulenza costosa per iniziare ad allinearsi alle nuove norme imposte dall’AI Act. Bastano quattro azioni semplici, alla portata di qualsiasi PMI o libero professionista.
- Elenca gli strumenti di IA che usi davvero in azienda: chatbot, generatori di immagini, software gestionali con funzioni automatiche.
- Leggi le istruzioni d’uso del fornitore, spesso indicano già cosa fare per restare in regola.
- Forma chi in azienda usa questi strumenti: anche una spiegazione di 30 minuti soddisfa l’obbligo di alfabetizzazione.
- Evita gli usi vietati: sorveglianza biometrica in tempo reale, manipolazione comportamentale inconsapevole, social scoring.
Il primo punto è quello che richiede più attenzione. Molte aziende usano l’IA in tre o quattro strumenti diversi senza averlo mai messo per iscritto: un elenco su un foglio di calcolo basta per iniziare, con la stessa logica con cui definiresti obiettivi di marketing misurabili. Da lì diventa facile capire quali obblighi si applicano davvero e quali no.
Il secondo punto vale più tempo di quanto sembri. I fornitori seri, come i grandi produttori di modelli GPT, pubblicano già note di conformità pensate per chi li usa in azienda. Cercarle richiede pochi minuti e spesso risolve da sola metà dei dubbi.
Sul terzo punto, la formazione non deve essere un corso strutturato con certificazione. Una riunione di trenta minuti in cui spieghi al team quali strumenti usate, per cosa, e quali errori evitare, soddisfa lo spirito dell’obbligo per la maggior parte delle piccole realtà. Se vuoi un percorso più strutturato per il tuo team, trovi i miei corsi di intelligenza artificiale per aziende, in presenza a Sondrio e in Valtellina.
L’ultimo punto riguarda più i grandi utilizzatori che le PMI tipiche, ma vale la pena conoscerlo. Se valuti uno strumento di sorveglianza dei dipendenti o di scoring dei clienti basato sull’IA, fermati e verifica prima se rientra tra le pratiche vietate.
Per la parte contrattuale e le valutazioni di impatto specifiche, il confronto con un legale o un consulente privacy resta indispensabile. Io posso aiutarti, con la mia consulenza marketing, sulla parte che conosco meglio: la trasparenza dei contenuti che usi per il tuo posizionamento online, i testi, le immagini, i chatbot sul sito.
Vuoi capire se gli strumenti AI che usi per il tuo marketing sono già in regola con la trasparenza richiesta? Puoi cliccare qui per fissare con me un appuntamento e valutare la tua situazione senza impegno.
Considerazioni finali
L’AI Act riguarda anche chi non sviluppa intelligenza artificiale, questo è il punto centrale da ricordare.
Le scadenze più pesanti si sono allungate fino al 2027 e al 2028, ma gli obblighi di base sono già attivi da inizio 2025. Mappa gli strumenti che usi, forma chi li utilizza, verifica la trasparenza dei contenuti che pubblichi.
Non serve trasformarti in un esperto di diritto digitale per restare in regola. Serve conoscere la differenza tra ciò che ti riguarda oggi e ciò che, con ogni probabilità, non ti toccherà mai.
È lo stesso approccio pratico che uso quando parlo di costi e tempi reali della SEO per piccole imprese: capire prima cosa serve davvero, poi agire.
Il calendario dell’AI Act è cambiato più volte in due anni, ed è ragionevole aspettarsi altri aggiustamenti tecnici nei prossimi mesi. Per le scadenze ufficiali, la fonte più affidabile resta il testo pubblicato dalla Commissione Europea, non i riassunti di terze parti, compreso questo articolo.
Se vuoi ragionare insieme su come restare in regola con l’AI Act senza rallentare il tuo marketing, scrivimi tramite il modulo contatti.
Domande frequenti – FAQ
L’AI Act riguarda anche chi usa solo ChatGPT per lavoro?
Sì. Chi usa strumenti di intelligenza artificiale nella propria attività professionale è un deployer secondo l’AI Act, anche senza svilupparli. Gli obblighi sono meno numerosi di quelli dei fornitori, ma esistono e alcuni sono già attivi dal 2025.
Cosa rischio se non rispetto l’AI Act?
Le sanzioni variano in base alla violazione. Per le pratiche vietate arrivano fino a 35 milioni di euro o al 7% del fatturato globale. Per gli obblighi sui sistemi ad alto rischio, fino a 15 milioni di euro o al 3%.
Da quando scattano davvero gli obblighi per le PMI?
I divieti sulle pratiche vietate e l’alfabetizzazione AI sono attivi dal 2 febbraio 2025, grazie proprio all’AI Act. Gli obblighi sui sistemi ad alto rischio, che riguardano pochi casi specifici, slittano al 2 dicembre 2027 e al 2 agosto 2028.
Le microimprese sono escluse dall’AI Act?
No, ma godono di semplificazioni. Documentazione tecnica ridotta, requisiti meno stringenti per i sistemi di gestione della qualità e accesso prioritario alle aree di sperimentazione normativa, estese di recente anche alle imprese di media capitalizzazione.